Domain nachgeben.de kaufen?
Wir ziehen mit dem Projekt
nachgeben.de um.
Sind Sie am Kauf der Domain
nachgeben.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nachgeben.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **

Ähnliche Suchbegriffe für Intrusion-Detection
Top-Angebote
Produkte zum Begriff Intrusion-Detection:
-
Neutralität und Kaiserschmarrn, Sachbücher von György DalosEin neuer Blick auf die österreichische Geschichte des 20. Jahrhunderts. Von den Trümmern des Zweiten Weltkriegs bis in die Gegenwart bietet dieses kurzweilige Buch einen erhellenden Überblick über die bewegte Geschichte Österreichs seit 1945. Wie positionierte sich die Alpenrepublik im Kalten Krieg? Wie prägt dies auch heute noch das Verhältnis zu Russland? Fundiert und mit liebevoll-kritischem Blick verortet György Dalos die österreichische Nachkriegsgeschichte im mittel- und osteuropäischen Kontext. Eine unverzichtbare Lektüre für alle, die Österreichs Rolle in der Region und in Europa, seine Vergangenheit und seine Gegenwart besser verstehen wollen. Durch seine im Staatsvertrag von 1955 festgeschriebene "immerwährende Neutralität" war Österreich lange ein wichtiges Bindeglied zwischen Ost und West und hatte die Möglichkeit, seine Geschichte eigenverantwortlich fortzuschreiben. Dieses Buch zeichnet nach, inwieweit es der Zweiten Republik in den darauffolgenden Jahrzehnten gelang, diese günstige Konstellation zu nutzen. Wir erfahren, wie die innere Entwicklung verlief und welche Konflikte die Identitätsbildung als moderne Nation bis heute begleiten. Von der sozialdemokratischen Blütezeit der Ära Kreisky in den 1970ern bis zur Waldheim-Affäre, von den Ursprüngen der Umweltbewegung und dem Aufstieg der FPÖ unter Jörg Haider bis zum Ibiza-Video, von Kurz bis Kickl – in seiner Geschichte Österreichs seit 1945 bietet György Dalos eine essayistische Darstellung der wichtigsten politischen, ereignisgeschichtlichen und gesellschaftlichen Entwicklungen des Landes und verliert dabei auch nie die regionalen Kontexte Mittel- und Osteuropas aus den Augen.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Umdeutung der Neutralität, Fachbücher von Peter Lehmann"Die Umdeutung der Neutralität" von Peter Lehmann bietet eine tiefgehende Analyse der schweizerischen Neutralität nach den napoleonischen Kriegen. Der Autor beleuchtet, wie die Eidgenossenschaft in der Nachkriegsordnung der anti-napoleonischen Allianz eine zentrale Rolle einnahm und das Vertrauen in ihre Neutralität sowohl intern als auch extern wiederherstellen musste. Der Band untersucht die institutionellen Verbesserungen, insbesondere im Bereich der Landesverteidigung, und zeigt auf, wie diese Entwicklungen zur Stärkung des nationalen Gefühls in der Schweiz beitrugen. Lehmann argumentiert, dass die Schweiz nach 1815 nicht mit der von 1798 vergleichbar ist, da sie an innerer Stärke gewonnen hat, was für das Verständnis der modernen Neutralität von grosser Bedeutung ist.70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Österreichs Neutralität, Fachbücher von Martin Senn, Jodok TroySeit dem Ende des Ost-West-Konflikts haben sich die Rahmenbedingungen für Österreichs Neutralität grundlegend verändert. Zugleich ist die Diskussion über ihr Wesen und ihren Wert zum Stillstand gekommen. Doch die Aggression Russlands, die Krise der transatlantischen Beziehungen und das Streben der EU nach einer eigenständigen Verteidigungsfähigkeit machen eine Debatte über Sicherheits- und Verteidigungspolitik und damit auch über die Neutralität dringlicher denn je. Die Beiträge dieses Bandes beleuchten die Vergangenheit, Gegenwart und Zukunft der österreichischen Neutralität aus verschiedenen Perspektiven und geben damit Impulse für eine gesellschaftliche und wissenschaftliche Auseinandersetzung mit ihr sowie mit der Neutralität in der internationalen Politik im Allgemeinen.50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Top-Angebote
Produkte zum Begriff Intrusion-Detection:
-
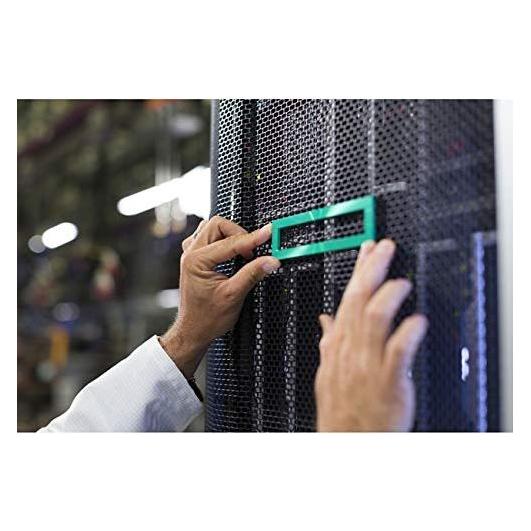
HPE E Chassis Intrusion Detection Kit to ProLiant DL360 G10, Server ZubehörDas E Chassis Intrusion Detection Kit für den HPE ProLiant DL360 G10 ist eine spezialisierte Sicherheitslösung, die entwickelt wurde, um unbefugte Zugriffe auf den Server zu erkennen und zu melden. Dieses Kit ist ein unverzichtbares Zubehör für Unternehmen, die Wert auf die Sicherheit ihrer IT-Infrastruktur legen. Es bietet eine zuverlässige Möglichkeit, potenzielle Bedrohungen frühzeitig zu identifizieren und zu verhindern, dass unautorisierte Personen physischen Zugriff auf die Serverhardware erhalten. Die Installation des Kits ist unkompliziert und es ist speziell für die ProLiant DL360 G10-Modelle konzipiert, um eine nahtlose Integration zu gewährleisten. Mit diesem Kit können Unternehmen ihre Sicherheitsrichtlinien stärken und das Risiko von Datenverlusten oder -beschädigungen minimieren. - Erkennung von unbefugtem Zugriff auf den Server - Spezifisch für HPE ProLiant DL360 G10 entwickelt - Einfache Installation und Integration in bestehende Systeme.60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neutralität und Kaiserschmarrn, Sachbücher von György DalosEin neuer Blick auf die österreichische Geschichte des 20. Jahrhunderts. Von den Trümmern des Zweiten Weltkriegs bis in die Gegenwart bietet dieses kurzweilige Buch einen erhellenden Überblick über die bewegte Geschichte Österreichs seit 1945. Wie positionierte sich die Alpenrepublik im Kalten Krieg? Wie prägt dies auch heute noch das Verhältnis zu Russland? Fundiert und mit liebevoll-kritischem Blick verortet György Dalos die österreichische Nachkriegsgeschichte im mittel- und osteuropäischen Kontext. Eine unverzichtbare Lektüre für alle, die Österreichs Rolle in der Region und in Europa, seine Vergangenheit und seine Gegenwart besser verstehen wollen. Durch seine im Staatsvertrag von 1955 festgeschriebene "immerwährende Neutralität" war Österreich lange ein wichtiges Bindeglied zwischen Ost und West und hatte die Möglichkeit, seine Geschichte eigenverantwortlich fortzuschreiben. Dieses Buch zeichnet nach, inwieweit es der Zweiten Republik in den darauffolgenden Jahrzehnten gelang, diese günstige Konstellation zu nutzen. Wir erfahren, wie die innere Entwicklung verlief und welche Konflikte die Identitätsbildung als moderne Nation bis heute begleiten. Von der sozialdemokratischen Blütezeit der Ära Kreisky in den 1970ern bis zur Waldheim-Affäre, von den Ursprüngen der Umweltbewegung und dem Aufstieg der FPÖ unter Jörg Haider bis zum Ibiza-Video, von Kurz bis Kickl – in seiner Geschichte Österreichs seit 1945 bietet György Dalos eine essayistische Darstellung der wichtigsten politischen, ereignisgeschichtlichen und gesellschaftlichen Entwicklungen des Landes und verliert dabei auch nie die regionalen Kontexte Mittel- und Osteuropas aus den Augen.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Ähnliche Suchbegriffe für Intrusion-Detection
-
Die Umdeutung der Neutralität, Fachbücher von Peter Lehmann"Die Umdeutung der Neutralität" von Peter Lehmann bietet eine tiefgehende Analyse der schweizerischen Neutralität nach den napoleonischen Kriegen. Der Autor beleuchtet, wie die Eidgenossenschaft in der Nachkriegsordnung der anti-napoleonischen Allianz eine zentrale Rolle einnahm und das Vertrauen in ihre Neutralität sowohl intern als auch extern wiederherstellen musste. Der Band untersucht die institutionellen Verbesserungen, insbesondere im Bereich der Landesverteidigung, und zeigt auf, wie diese Entwicklungen zur Stärkung des nationalen Gefühls in der Schweiz beitrugen. Lehmann argumentiert, dass die Schweiz nach 1815 nicht mit der von 1798 vergleichbar ist, da sie an innerer Stärke gewonnen hat, was für das Verständnis der modernen Neutralität von grosser Bedeutung ist.70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Österreichs Neutralität, Fachbücher von Martin Senn, Jodok TroySeit dem Ende des Ost-West-Konflikts haben sich die Rahmenbedingungen für Österreichs Neutralität grundlegend verändert. Zugleich ist die Diskussion über ihr Wesen und ihren Wert zum Stillstand gekommen. Doch die Aggression Russlands, die Krise der transatlantischen Beziehungen und das Streben der EU nach einer eigenständigen Verteidigungsfähigkeit machen eine Debatte über Sicherheits- und Verteidigungspolitik und damit auch über die Neutralität dringlicher denn je. Die Beiträge dieses Bandes beleuchten die Vergangenheit, Gegenwart und Zukunft der österreichischen Neutralität aus verschiedenen Perspektiven und geben damit Impulse für eine gesellschaftliche und wissenschaftliche Auseinandersetzung mit ihr sowie mit der Neutralität in der internationalen Politik im Allgemeinen.50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Schweiz und ihre Neutralität, Sachbücher von Marco JorioDie Schweiz sucht ihre Rolle in Europa und der Welt nicht erst seit dem Ausbruch des Kriegs in der Ukraine. Mit dem schrittweisen Aufbau der Europäischen Union und dem Ende des Kalten Krieges (1989) hat sich die internationale Lage unseres Landes von Grund auf geändert. Die Schweiz muss sich überlegen, welche Haltung sie als Staat mitten in Europa einnimmt und wie sie sich nach dem Untergang der bipolaren Welt positioniert. In diesen Diskussionen spielt die Neutralität eine zentrale Rolle. Aus der Staatsmaxime ist ein nationales Identitätsmerkmal geworden. Woher kommt diese tiefe Verankerung in der Bevölkerung? Wie konnte die Neutralität die Identität des Landes dermassen prägen? Wie, wann und warum entstand sie? Und können aus der Vergangenheit Perspektiven für die Zukunft aufgezeigt werden? Der Blick auf 400 Jahre Neutralitätsgeschichte gibt Antworten auf diese Fragen. 50 Jahre nach dem monumentalen Werk von Edgar Bonjour (1965–1970) legt der Historiker Marco Jorio eine neue Gesamtdarstellung zum Thema auf der Basis der Forschungen der letzten Jahrzehnte vor.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Modell Neutralität, Sachbücher von Katharina Ammann, Bassma El AdiseyDas Buch "Modell Neutralität" bietet eine tiefgehende Auseinandersetzung mit dem Konzept der Neutralität, das eine zentrale Rolle im Schweizer Selbstverständnis spielt. In einer Sammlung von Essays und Gesprächen kommen sowohl prominente als auch weniger bekannte Stimmen zu Wort, darunter Schriftsteller, Satiriker, politische Philosophen und Aktivisten. Diese vielfältigen Perspektiven fördern nicht nur ein besseres Verständnis für die Bedeutung von Neutralität in unserem Alltag, sondern regen auch zu anregenden Diskussionen über gesellschaftliche Verantwortung und das Zusammenleben in einem neutralen Land an. Das Werk ist ein wertvolles Nachschlagewerk für alle, die sich mit den Themen Neutralität und politische Meinungsbildung beschäftigen möchten. Es ermutigt die Leser, ihre eigenen Standpunkte zu hinterfragen und aktiv an gesellschaftlichen Diskursen teilzunehmen.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.